智能网联汽车时代 从汽车配件视角筑牢数据安全防线
随着智能网联汽车从概念走向大规模量产,汽车已从单纯的交通工具演变为移动的数据中心。一辆现代智能网联汽车每天产生的数据量可达数TB,涵盖摄像头捕捉的道路影像、雷达感知的周边环境、高精地图定位信息、驾驶员生物特征以及车内语音交互内容。这些海量数据的采集、传输、处理与存储,不仅关乎用户隐私,更与车辆行驶安全甚至国家安全紧密相连。而在这一复杂的数据链条中,汽车配件作为数据产生的源头和执行的终端,其数据安全防护能力直接决定了智能网联汽车整体的安全水位。
因汽车配件数据安全缺陷引发的安全事件屡见不鲜。黑客通过入侵车载信息娱乐系统获取车主通讯录和定位轨迹,利用OBD接口漏洞远程破解车辆控制指令,甚至通过伪造GPS信号欺骗自动驾驶系统。这些案例揭示了令人深思的现实:数据安全不再只是软件和云端的责任,每一颗传感器、每一个控制器、每一块通信模组,都可能是攻击者突破的入口。
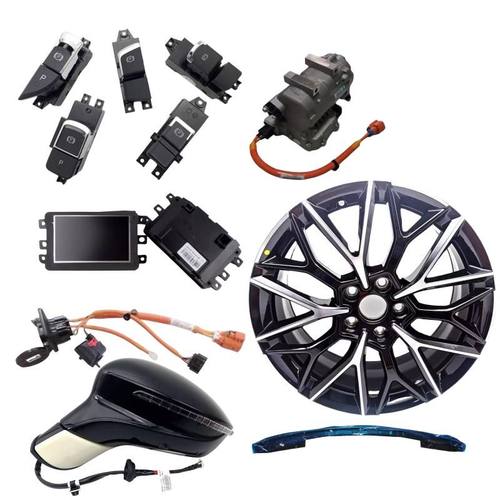
从配件维度审视,智能网联汽车的数据安全挑战主要体现在三个层面:第一,感知层配件如摄像头、毫米波雷达、激光雷达,其采集的原始数据若未经加密即被非法读取,将直接暴露道路环境和行人信息;第二,控制层配件如ECU(电子控制单元)、域控制器,存储着车辆控制算法和密钥,一旦被逆向工程或篡改,可能导致车辆被恶意操控;第三,通信层配件如T-Box、C-V2X模组,承担着车与云、车与车、车与路的数据交互,若缺乏身份认证和加密通道,数据在传输过程中极易被窃听或篡改。
汽车配件的数据安全防护必须实现“三位一体”:硬件级安全、系统级安全与数据级安全。硬件层面,应推广集成安全芯片(SE)或可信执行环境(TEE)的配件,确保密钥存储和加解密运算在隔离环境中完成;系统层面,需采用安全启动、访问控制、入侵检测等技术,防止恶意固件刷写与非法调试;数据层面,则要对采集数据进行分类分级,敏感信息本地脱敏后再上传,传输过程使用TLS、IPSec等加密协议。
标准法规为配件数据安全划定了底线。联合国UN R155/R156法规对车辆网络安全管理体系与软件更新提出强制要求;我国《汽车数据安全管理若干规定(试行)》《信息安全技术 汽车数据处理安全要求》等文件,明确了汽车配件在数据采集、传输、存储等环节的合规义务。配件供应商需承担起数据安全主体责任,从产品设计阶段就嵌入隐私保护与安全防护机制,而非事后补救。
以T-Box为例,其作为车联网通信核心,是数据安全的关键节点。新一代T-Box不仅需要支持国密算法,实现身份双向认证与数据加密传输,还应具备硬件安全模块(HSM)和入侵检测功能。当监测到异常数据访问或破解尝试时,T-Box可主动阻断通信并告警。同样的理念也应延伸至车载摄像头、网关、OTA升级模块等每一个联网配件。构建“端-管-云”全链路纵深防御体系,才能让汽车配件真正成为数据安全的坚实堡垒。
智能网联汽车的数据安全没有旁观者。配件企业、整车厂商、软件供应商、检测机构需要协同作战,建立覆盖配件全生命周期的安全能力。通过统一的漏洞共享平台、安全开发生命周期(SDL)管理和持续威胁监测,将安全融入配件的基因之中。唯有如此,才能让消费者放心享受智能出行的便利,让汽车产业在数字化浪潮中行稳致远。
如若转载,请注明出处:http://www.ccnygive.com/product/17.html
更新时间:2026-10-24 12:04:33